„Musieliśmy przejść audyt dostawcy. Nie wiedzieliśmy, od czego zacząć.”
Produkcja · NIS2
W ciągu sześciu tygodni przeprowadziliśmy audyt NIS2, uzupełniliśmy dokumentację i przygotowaliśmy firmę do audytu dostawcy.
Efekt: dostawca zaakceptowany.
Nie wiesz, czy NIS2 dotyczy Twojej firmy? Musisz rozpocząć wdrożenie? A może nowych standardów bezpieczeństwa wymaga kontrahent lub grupa kapitałowa?
Pomożemy Ci ustalić, co naprawdę trzeba zrobić.
Sprawdzimy wymagania, zidentyfikujemy luki i pomożemy wdrożyć rozwiązania dopasowane do Twojej organizacji.
Nowe przepisy, dodatkowe obowiązki, odpowiedzialność zarządu. Słyszysz o tym coraz częściej, ale nie wiesz, czy dotyczą Twojej firmy.
Sprawdzimy to i wskażemy, jakie obowiązki rzeczywiście Cię dotyczą.
Musisz wdrożyć wymagania, przygotować procedury, przeszkolić pracowników i zapewnić odpowiedni poziom bezpieczeństwa.
Tylko od czego zacząć?
Sprawdzimy, co już działa, czego brakuje, i przygotujemy konkretny plan wdrożenia.
Zagraniczna centrala, kluczowy klient lub partner biznesowy oczekuje określonych zabezpieczeń, audytu lub dokumentacji.
Ustalimy wymagania i pomożemy przygotować firmę do ich spełnienia.
Produkcja · NIS2
W ciągu sześciu tygodni przeprowadziliśmy audyt NIS2, uzupełniliśmy dokumentację i przygotowaliśmy firmę do audytu dostawcy.
Efekt: dostawca zaakceptowany.
Medtech · Wymagania zagranicznego partnera
Przeprowadziliśmy analizę luk względem niemieckich wymagań dotyczących oprogramowania medycznego, dostosowaliśmy dokumentację techniczną i procesy wewnętrzne.
Efekt: firma przygotowana do rozmów z niemieckim audytorem.
Medycyna · ISO 27001
Przeprowadziliśmy audyt zgodności nowego oprogramowania z wymaganiami ISO/IEC 27001. Zidentyfikowaliśmy luki w zarządzaniu ryzykiem i dostępami.
Efekt: dokumentacja i konkretne rekomendacje wdrożeniowe.
Ochrona danych · RODO
Obsłużyliśmy żądanie w ciągu 48 godzin, zweryfikowaliśmy procesy RODO i wdrożyliśmy procedury reagowania na zapytania.
Efekt: postępowanie umorzone.
Do każdego projektu angażujemy co najmniej dwóch specjalistów: audytora wiodącego ISO/IEC 27001 oraz specjalistę ds. cyberbezpieczeństwa.
Dzięki temu łączymy wiedzę prawną i doświadczenie audytowe z praktyczną oceną bezpieczeństwa systemów IT. Współpracujemy z zarządem i poszczególnymi działami, aby nasze rekomendacje były nie tylko zgodne z wymaganiami, ale również możliwe do wdrożenia w Twojej organizacji.
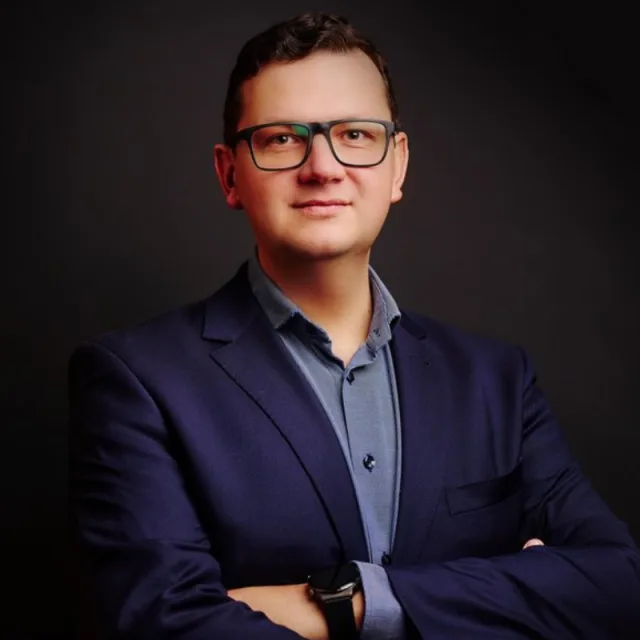
Radca prawny · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO/IEC 42001
Specjalizuje się w cyberbezpieczeństwie, zgodności regulacyjnej, NIS2, RODO oraz audytowaniu systemów zarządzania bezpieczeństwem informacji i sztuczną inteligencją.
Nr wpisu: Kt-3506
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5025
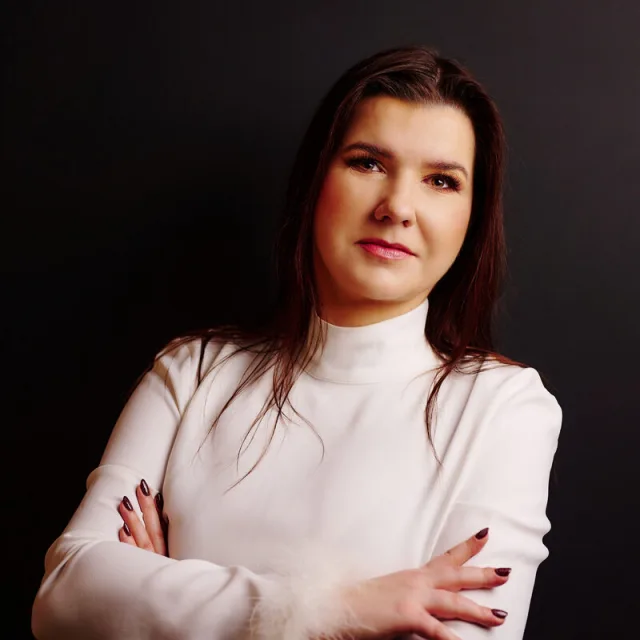
Adwokat · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO 9001
Specjalizuje się w zgodności prawnej i organizacyjnej, projektowaniu procedur bezpieczeństwa oraz audytowaniu systemów zarządzania.
Nr wpisu: KAT/ADW/2455
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5030
Prawo, audyt i bezpieczeństwo informacji – w jednym zespole.
Tak. Wymagania mogą wynikać z umów, polityk grupy kapitałowej albo zasad współpracy z kontrahentami. Pomożemy ustalić, jaki zakres działań jest uzasadniony.
Nie. Sprawdzamy istniejące rozwiązania i proponujemy uzupełnienie rzeczywistych luk. Nie ma potrzeby ponownego wdrażania tego, co już działa prawidłowo.
Nie. Analizujemy również procesy organizacyjne, zarządzanie ryzykiem, bezpieczeństwo personelu, dostawców, dokumentację i odpowiedzialność zarządu.
Tak. Otrzymujesz plan działania, który możesz wykonać samodzielnie. Jeżeli potrzebujesz wsparcia, możemy pomóc na kolejnych etapach.
Może chodzić o jedno pytanie dotyczące NIS2. Może o nowe wymagania kontrahenta. A może potrzebujesz sprawdzić, jak wygląda bezpieczeństwo całej organizacji.
Opisz krótko swoją sytuację. Sprawdzimy, w czym możemy pomóc, i skontaktujemy się z Tobą.
 Legal Check IT
Nie musisz wiedzieć, jakiej usługi potrzebujesz. Wystarczy kilka podstawowych informacji.
Zgłoszenie wysłane. Sprawdzimy, w czym możemy pomóc, i skontaktujemy się z Tobą.
Wolisz porozmawiać? Zadzwoń do nas →
29 października 2025 · Poradniki
Najskuteczniejszy atak to taki, który wykorzystuje słabości, których nikt nie widzi. W większości firm cyberatak nie zaczyna się od zaawansowanej technologii.
Czytaj22 października 2025 · Poradniki
Wyobraź sobie, że przychodzisz rano do pracy, uruchamiasz komputer, a na ekranie widnieje tylko jeden komunikat: „Twoje pliki zostały zaszyfrowane.”
Czytaj15 października 2025 · Poradniki
Bezpieczeństwo danych to nie jest już „dodatek”. Mimo to w większości firm widzimy te same, powtarzające się błędy.
Czytaj