+48 666 059 548 Opisz swoją sytuacjęOpisz sytuację

Audyt NIS2 / KSC

Nasz audyt wskazuje luki techniczne, proceduralne i prawne, które narażają firmę na straty, ryzyka kontraktowe oraz odpowiedzialność zarządczą.

Zaufali nam

aba
Medica Expert Group
Medica Expert Conference
Rolnik
Silla
CBM
Temida

Środowisko regulacyjne zmieniło się radykalnie.

RODO, NIS2, DORA, wymogi umowne kontrahentów oraz odpowiedzialność członków zarządu sprawiają, że firmy muszą udowodnić, że działają bezpiecznie, zgodnie z przepisami i według najlepszych praktyk cyberbezpieczeństwa.

Osobista odpowiedzialność członków zarządu – do 600% wynagrodzenia

To jeden z najważniejszych elementów NIS2. Dyrektywa wprowadza osobistą odpowiedzialność członków zarządu, którzy:

  • nie nadzorują bezpieczeństwa,
  • nie wdrażają wymaganych procedur i kontroli,
  • nie zapewniają odpowiedniego poziomu cyberbezpieczeństwa,
  • nie reagują na incydenty i nie zapobiegają im.

Członkowie zarządu mogą zostać obciążeni sankcjami finansowymi nawet do wysokości 600% ich miesięcznego wynagrodzenia. Osobiste kary mają mobilizować zarządy, by wprowadziły nowe regulacje do swoich organizacji.

Audyty cyberbezpieczeństwa i zgodności są więc nie tylko obowiązkiem organizacji, ale również tarczą ochronną dla zarządu. W raporcie jasno wskazujemy, które obszary narażają członków zarządu na odpowiedzialność – i jak to ryzyko zminimalizować.

A jeśli w Twojej firmie są problemy, o których jeszcze nie wiesz?

Masz dział IT. Masz procedury. Korzystasz ze sprawdzonych dostawców.

Ale czy ktoś sprawdził, co dzieje się, gdy pracownik odchodzi z firmy? Czy dostawca wie, jak zgłosić incydent bezpieczeństwa? Czy plan ciągłości działania rzeczywiście zadziała podczas awarii?

Bezpieczeństwo firmy to nie tylko IT. To również ludzie, procesy, dokumentacja, umowy i dostawcy.

Dlatego podczas audytu przyglądamy się całej organizacji. Nie tylko temu, co zapisano w procedurach, ale również temu, jak firma działa w praktyce.
Zakres audytu: co sprawdzamy

Cyberbezpieczeństwo (zgodne z NIST, ISO/IEC 27001, NIS2)

  • zabezpieczenia sieci, systemów i urządzeń,
  • zarządzanie dostępami, MFA, role i uprawnienia,
  • polityki bezpieczeństwa,
  • zarządzanie incydentami, backupami, aktualizacjami,
  • monitoring zagrożeń i odporność organizacji,
  • stosowane narzędzia i procedury operacyjne,
  • zapisy dokumentów i umów.

RODO – ochrona danych osobowych

  • przetwarzanie danych klientów, pracowników, partnerów,
  • rejestry, procedury, klauzule, zgody, umowy powierzenia,
  • incydenty i zgłoszenia,
  • dostępność danych,
  • środki techniczne i organizacyjne, w tym szyfrowanie, backupy i polityki dostępu.

NIS2 – wymagania cyberbezpieczeństwa dla podmiotów kluczowych, ważnych i ich dostawców

  • 10 obszarów bezpieczeństwa wymaganych przez NIS2,
  • adekwatność zabezpieczeń technicznych i organizacyjnych,
  • procedury zarządzania ryzykiem, incydentami i dostępami,
  • obowiązki zarządu, nadzór nad cyberbezpieczeństwem,
  • odporność operacyjną, raportowanie i dokumentację.

Nawet jeśli Twoja firma formalnie nie podlega NIS2, kontrahenci mogą wymagać spełnienia minimum z zakresu cyberbezpieczeństwa – audyt przygotowuje Cię do tych wymogów.

DORA – odporność cyfrowa instytucji finansowych

  • ciągłość działania,
  • odporność systemów IT,
  • outsourcing ICT,
  • umowy i relacje z dostawcami,
  • raportowanie incydentów,
  • testy odporności i scenariusze kryzysowe.

Nie potrzebujesz kolejnego raportu. Potrzebujesz wiedzieć, co zrobić.

Nie kończymy pracy na liście niezgodności.

Po audycie będziesz wiedzieć:

  • Co już działa – i nie wymaga dodatkowych inwestycji.
  • Gdzie występują luki – organizacyjne, prawne i techniczne.
  • Co jest najważniejsze – które działania są niezbędne, a które można zaplanować później.
  • Co zrobić dalej – w jakiej kolejności, kto powinien odpowiadać za poszczególne zadania i jak rozłożyć je w czasie.

Otrzymujesz raport, konkretne rekomendacje i plan działań, np. na kolejne 30, 60 i 90 dni.

Wyniki omawiamy z zarządem. Nie proponujemy wdrażania od nowa tego, co już działa prawidłowo.

Możesz zrealizować plan samodzielnie albo z naszą pomocą.

Co otrzymujesz po audycie?

  • szczegółowy raport z jasnym wskazaniem luk i ryzyk,
  • priorytety działań (krytyczne, wysokie, średnie, niskie),
  • plan naprawczy krok po kroku,
  • rekomendacje techniczne, prawne i organizacyjne,
  • dokumenty i procedury do wdrożenia (opcjonalne),
  • analizę odpowiedzialności zarządu i sposobów jej ograniczenia,
  • wskazanie wymagań, które mogą stawiać Twoi kontrahenci (łańcuch dostaw).

Dlaczego firmy wybierają nasze audyty?

Połączenie IT, cyberbezpieczeństwa, prawa i regulacji

W jednym audycie otrzymujesz analizę techniczną, ocenę zgodności, analizę umów, procesów i ryzyk prawnych.

Konkrety, nie teorie

Precyzyjnie wskazujemy: gdzie jest luka, dlaczego jest ryzykowna, co mówi prawo, jakie są konsekwencje i jak ją naprawić.

Audyt dostosowany do Twoich kontrahentów i rynku

Firmy w łańcuchu dostaw (B2B i B2G) muszą spełniać wymagania bezpieczeństwa, nawet jeśli formalnie nie podlegają NIS2. My pokazujemy, jak spełnić minimum wymagane przez klientów.

Dlaczego audyt LegalCheckIT daje przewagę?

  • łączymy cyber, prawo, compliance, kontrakty IT, RODO i NIS2/DORA,
  • rozumiemy realne zagrożenia, nie tylko przepisy,
  • mówimy językiem biznesu i zarządu – pokazujemy skutki, liczby, konsekwencje,
  • raport jest jasny i gotowy do przedstawienia kontrahentom, audytorom i regulatorom.

Od pierwszego pytania do działającego rozwiązania.

Audyt NIS2 / KSC

Sprawdzamy, gdzie jesteś.

Ustalamy zakres wymagań, oceniamy gotowość organizacji i identyfikujemy luki. Otrzymujesz raport, priorytety i plan działania.

Zamów audyt

Konsultacje wdrożeniowe

Pomagamy wprowadzić zmiany.

Przygotowujemy dokumentację, wspieramy wdrażanie procedur, zarządzanie ryzykiem oraz organizację systemu bezpieczeństwa informacji.

Dowiedz się więcej: Konsultacje wdrożeniowe

Szkolenia NIS2

Przygotowujemy ludzi.

Szkolimy zarząd i pracowników z obowiązków, odpowiedzialności i zasad postępowania w sytuacjach zagrożenia.

Dowiedz się więcej: Szkolenia NIS2

Pełnomocnik NIS2

Pomagamy utrzymać zgodność.

Monitorujemy wymagania, wspieramy cykliczne przeglądy, aktualizację dokumentacji i koordynację działań związanych z cyberbezpieczeństwem.

Dowiedz się więcej: Pełnomocnik NIS2

Nie musisz korzystać ze wszystkich usług. Zakres współpracy dopasowujemy do rzeczywistych potrzeb Twojej organizacji.

Za naszymi audytami stoją konkretni ludzie.

Do każdego projektu angażujemy co najmniej dwóch specjalistów: audytora wiodącego ISO/IEC 27001 oraz specjalistę ds. cyberbezpieczeństwa.

Dzięki temu łączymy wiedzę prawną i doświadczenie audytowe z praktyczną oceną bezpieczeństwa systemów IT. Współpracujemy z zarządem i poszczególnymi działami, aby nasze rekomendacje były nie tylko zgodne z wymaganiami, ale również możliwe do wdrożenia w Twojej organizacji.

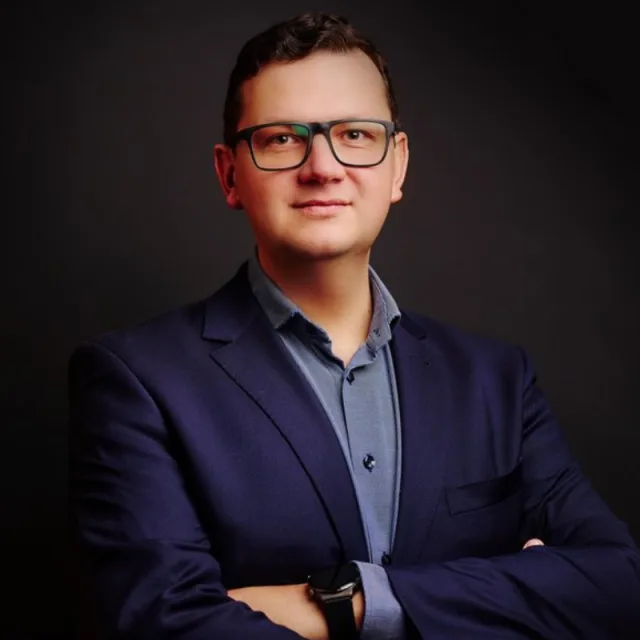
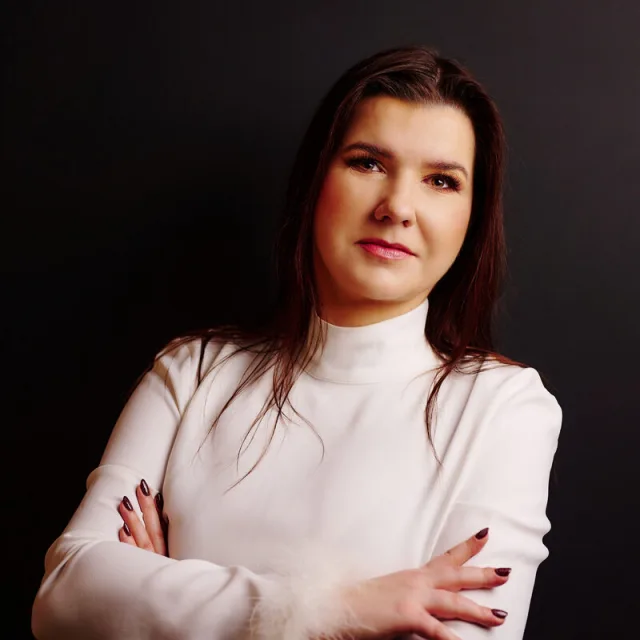
Marek Kliś

Marek Kliś

Radca prawny · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO/IEC 42001

Specjalizuje się w cyberbezpieczeństwie, zgodności regulacyjnej, NIS2, RODO oraz audytowaniu systemów zarządzania bezpieczeństwem informacji i sztuczną inteligencją.

Nr wpisu: Kt-3506
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5025

Natalia Sołtowska

Natalia Sołtowska

Adwokat · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO 9001

Specjalizuje się w zgodności prawnej i organizacyjnej, projektowaniu procedur bezpieczeństwa oraz audytowaniu systemów zarządzania.

Nr wpisu: KAT/ADW/2455
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5030

Prawo, audyt i bezpieczeństwo informacji – w jednym zespole.

Najczęstsze pytania o audyty

Zakres audytu, odpowiedzialność zarządu, czas realizacji i to, co otrzymasz po zakończeniu prac.

Jak wygląda audyt cyberbezpieczeństwa, RODO, NIS2 i DORA w praktyce?

Audyty prowadzimy w oparciu o wywiad, analizę systemów, dokumentacji i procesów. Wskazujemy luki techniczne, organizacyjne i prawne, a następnie tworzymy raport wraz z priorytetami i planem naprawczym.

Działamy według najlepszych praktyk (NIST, ISO/IEC 27001) oraz wymagań regulacyjnych.

Ile trwa audyt i od czego zależy czas realizacji?

Standardowe audyty trwają od kilku do kilkunastu dni, w zależności od:

  • wielkości firmy,
  • liczby systemów,
  • poziomu dokumentacji,
  • stopnia skomplikowania infrastruktury,
  • zakresu regulacji (RODO, NIS2, DORA).

Po analizie wstępnej podajemy precyzyjny harmonogram.

Czy podczas audytu potrzebny jest dostęp do naszych systemów?

Tak, ale w minimalnym zakresie. Pracujemy głównie na:

  • logach,
  • zrzutach konfiguracji,
  • dokumentacji,
  • zdalnym wywiadzie z IT i zarządem.

Nie ingerujemy w infrastrukturę bez Twojej zgody. Działamy w pełni bezpiecznie i zgodnie z procedurami.

Jakie są maksymalne kary wynikające z RODO?

RODO przewiduje kary do 20 mln euro lub 4% rocznego światowego obrotu – zależnie od tego, która wartość jest wyższa.

Dodatkowo mogą pojawić się roszczenia cywilne od klientów, pracowników lub partnerów biznesowych, a także szkody reputacyjne.

Jakie są maksymalne kary wynikające z NIS2?

NIS2 wprowadza kary do 10 mln euro lub 2% globalnych przychodów przedsiębiorstwa.

Co istotne, dyrektywa rozszerza odpowiedzialność na członków zarządu, którzy muszą nadzorować cyberbezpieczeństwo i brać udział w szkoleniach.

Czy zarząd może ponosić odpowiedzialność prywatnym majątkiem?

Tak. Zgodnie z ustawą o krajowym systemie cyberbezpieczeństwa członkowie zarządu mogą ponosić osobistą odpowiedzialność finansową za brak nadzoru nad wdrożeniem NIS2. Kary sięgają do 600% wynagrodzenia członka zarządu.

Audyty i wdrożenie procedur minimalizują ryzyko odpowiedzialności osobistej.

Czy audyt obejmuje analizę umów i ryzyk kontraktowych?

Tak. Weryfikujemy umowy z dostawcami IT, dostawcami chmurowymi oraz partnerami biznesowymi. Sprawdzamy klauzule dotyczące:

  • RODO,
  • NIS2 i bezpieczeństwa,
  • odpowiedzialności,
  • ciągłości działania,
  • SLA,
  • przeniesienia praw i własności danych,
  • tajemnicy przedsiębiorstwa.

Dzięki temu zmniejszasz ryzyka kontraktowe i finansowe.

Czy firma, która nie podlega NIS2, również może potrzebować audytu?

Tak. Wymagania mogą wynikać z umów, polityk grupy kapitałowej albo zasad współpracy z kontrahentami. Twoi kontrahenci mogą wymagać od Ciebie spełnienia minimalnych standardów bezpieczeństwa, niezależnie od przepisów. W łańcuchach dostaw brak zgodności oznacza ryzyko:

  • utraty klienta,
  • odrzucenia oferty,
  • audytu ze strony kontrahenta,
  • odmowy podpisania umowy,
  • wyboru konkurencji, która spełnia wymogi.

Audyty pomagają temu zapobiec.

Porozmawiajmy.

Może chodzić o jedno pytanie dotyczące NIS2. Może o nowe wymagania kontrahenta. A może potrzebujesz sprawdzić, jak wygląda bezpieczeństwo całej organizacji.

Opisz krótko swoją sytuację. Sprawdzimy, w czym możemy pomóc, i skontaktujemy się z Tobą.

Legal Check IT

Opisz swoją sytuację.

Nie musisz wiedzieć, jakiej usługi potrzebujesz. Wystarczy kilka podstawowych informacji.

Jak mamy się z Tobą skontaktować?

Administratorem Twoich danych jest Legal Check IT Sp. z o.o. z siedzibą w Katowicach, a dane z formularza przetwarzamy, żeby odpowiedzieć na zgłoszenie. Informacje o przetwarzaniu danych znajdziesz w Polityce prywatności. Nie przesyłaj haseł ani poufnych danych technicznych.

Wolisz porozmawiać? Zadzwoń do nas