Szybka reakcja i analiza incydentu
- identyfikacja incydentu (wyciek, atak, ransomware, nadużycie dostępu),
- analiza zasięgu, zagrożeń i potencjalnych strat.
Jeśli Twoja organizacja padła ofiarą naruszenia danych, ataku hakerskiego, wycieku plików lub błędu pracownika, liczy się każda godzina.
Te sytuacje najczęściej prowadzą do wycieków, strat finansowych, problemów prawnych i naruszeń RODO/NIS2. To właśnie takie przypadki obsługujemy na co dzień – szybko, skutecznie i zgodnie z prawem.
Incydenty związane z danymi osobowymi to najczęstsza przyczyna kar i roszczeń. Zgubiony laptop, utracony pendrive, skradziony telefon czy przypadkowe usunięcie dokumentów mogą prowadzić do poważnego naruszenia RODO.
Skutki?
To jedno z najpoważniejszych zagrożeń dla firmy.
Włamanie na skrzynkę mailową, przejęcie konta administracyjnego, wykorzystanie słabego hasła lub brak MFA może prowadzić do:
To incydent bezpieczeństwa zarówno cyber, jak i prawny.
To klasyczny incydent RODO wynikający z pośpiechu lub braku procedur. Przesłanie dokumentów klienta lub pracownika nie temu odbiorcy, co trzeba, ujawnia poufne dane i wymaga natychmiastowej reakcji.
Często prowadzi do:
To jeden z incydentów, który można najłatwiej wyeliminować – o ile firma ma wdrożone procedury i szkolenia.
Informacje handlowe, warunki cenowe, umowy, loginy dostępu, dokumentacja techniczna – ich ujawnienie może doprowadzić do utraty przewagi konkurencyjnej i realnych strat finansowych.
Incydenty tego typu często wynikają z:
Skutki obejmują odpowiedzialność względem kontrahentów i sankcje umowne.
Ataki typu phishing, malware, ransomware czy brute force to jedne z najgroźniejszych incydentów cyber.
Mogą doprowadzić do:
To sytuacje wymagające natychmiastowej reakcji zgodnej z procedurami Obsługi incydentów oraz oceną ryzyk prawnych.
Zapewniamy szybką i profesjonalną obsługę incydentów bezpieczeństwa – zgodnie z wymogami prawa (RODO, NIS2, DORA) oraz najlepszymi praktykami IT.
Czy stanowi incydent bezpieczeństwa lub naruszenie ochrony danych osobowych?
Czy wymagane jest zgłoszenie do UODO lub poinformowanie osób, których dane dotyczą?
Rekomendujemy konkretne kroki naprawcze i organizacyjne.
Techniczne i proceduralne, które doprowadziły do incydentu.
Raport incydentu, treść zgłoszenia, komunikacja z urzędami i interesariuszami.
Sprawdzamy, gdzie jesteś.
Ustalamy zakres wymagań, oceniamy gotowość organizacji i identyfikujemy luki. Otrzymujesz raport, priorytety i plan działania.
Dowiedz się więcej →: Audyt NIS2 / KSCPomagamy wprowadzić zmiany.
Przygotowujemy dokumentację, wspieramy wdrażanie procedur, zarządzanie ryzykiem oraz organizację systemu bezpieczeństwa informacji.
Dowiedz się więcej →: Konsultacje wdrożeniowePrzygotowujemy ludzi.
Szkolimy zarząd i pracowników z obowiązków, odpowiedzialności i zasad postępowania w sytuacjach zagrożenia.
Dowiedz się więcej →: Szkolenia NIS2Pomagamy utrzymać zgodność.
Monitorujemy wymagania, wspieramy cykliczne przeglądy, aktualizację dokumentacji i koordynację działań związanych z cyberbezpieczeństwem.
Dowiedz się więcej →: Pełnomocnik NIS2Nie musisz korzystać ze wszystkich usług. Zakres współpracy dopasowujemy do rzeczywistych potrzeb Twojej organizacji.
Do każdego projektu angażujemy co najmniej dwóch specjalistów: audytora wiodącego ISO/IEC 27001 oraz specjalistę ds. cyberbezpieczeństwa.
Dzięki temu łączymy wiedzę prawną i doświadczenie audytowe z praktyczną oceną bezpieczeństwa systemów IT. Współpracujemy z zarządem i poszczególnymi działami, aby nasze rekomendacje były nie tylko zgodne z wymaganiami, ale również możliwe do wdrożenia w Twojej organizacji.
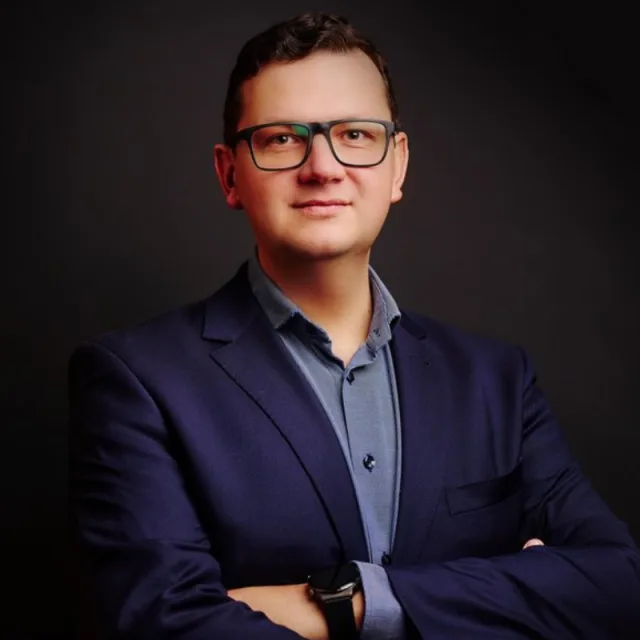
Radca prawny · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO/IEC 42001
Specjalizuje się w cyberbezpieczeństwie, zgodności regulacyjnej, NIS2, RODO oraz audytowaniu systemów zarządzania bezpieczeństwem informacji i sztuczną inteligencją.
Nr wpisu: Kt-3506
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5025
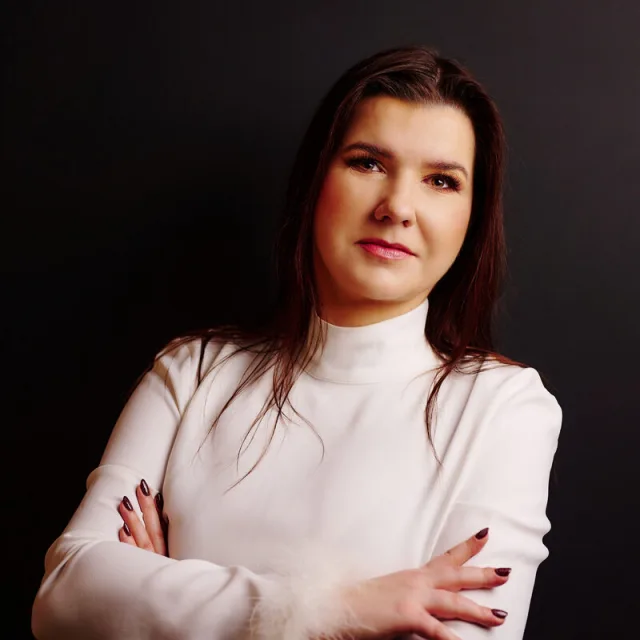
Adwokat · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO 9001
Specjalizuje się w zgodności prawnej i organizacyjnej, projektowaniu procedur bezpieczeństwa oraz audytowaniu systemów zarządzania.
Nr wpisu: KAT/ADW/2455
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5030
Prawo, audyt i bezpieczeństwo informacji – w jednym zespole.
Może chodzić o jedno pytanie dotyczące NIS2. Może o nowe wymagania kontrahenta. A może potrzebujesz sprawdzić, jak wygląda bezpieczeństwo całej organizacji.
Opisz krótko swoją sytuację. Sprawdzimy, w czym możemy pomóc, i skontaktujemy się z Tobą.
 Legal Check IT
Nie musisz wiedzieć, jakiej usługi potrzebujesz. Wystarczy kilka podstawowych informacji.
Zgłoszenie wysłane. Sprawdzimy, w czym możemy pomóc, i skontaktujemy się z Tobą.
Wolisz porozmawiać? Zadzwoń do nas →