Polityka bezpieczeństwa informacji
Zasady ochrony danych, dostępu, uprawnień, kopii zapasowych, logowania, haseł, MFA.
Oferujemy profesjonalne opracowanie pełnej dokumentacji i procedur, które chronią Twoją firmę, dane i odpowiedzialność zarządu.
Bez odpowiedniej dokumentacji i procedur nawet najlepsze zabezpieczenia techniczne mogą nie wystarczyć.
Zgodnie z RODO musisz prowadzić m.in. rejestr czynności przetwarzania, polityki ochrony danych, procedury reagowania na incydenty.
Jasne procedury i regulaminy definiują odpowiedzialności, procesy dostępu, reagowanie na incydenty i zarządzanie danymi. To klucz do uniknięcia błędów ludzkich, wycieków i naruszeń.
To narzędzie operacyjne: zapewnia spójność działań, przyspiesza reakcje, minimalizuje chaos, redukuje ryzyko błędów i strat.
Kompleksowe opracowanie dokumentów i procedur dostosowanych do Twojej firmy.
Zasady ochrony danych, dostępu, uprawnień, kopii zapasowych, logowania, haseł, MFA.
Rejestr czynności przetwarzania, umowy powierzenia, procedury privacy by design/default, procedury dostępu, retencji i usuwania danych.
Dla kluczowych procesów IT, obsługi incydentów, backupów, dostępu, wdrożeń, zarządzania zmianą.
Co robić, kto odpowiada, jak zgłosić naruszenie, jak dokumentować, jak komunikować klientom/organom.
Role, uprawnienia, minimalne przywileje, procedury nadawania i odbierania dostępu, logowanie, audyt.
Rejestr naruszeń, logi dostępu, logi incydentów, raporty wewnętrzne, dokumentacja zgodności.
Obowiązki, zasady korzystania z systemów, poufności, bezpieczeństwa, obsługi danych i incydentów.
Polityka retencji, procedury czyszczenia, anonimizacji, usuwania, archiwizacji, zabezpieczonego usuwania.
RODO, NIS2, DORA, wymogi bezpieczeństwa, compliance, wewnętrzne standardy firmy, wymogi kontrahentów.
Najpierw poznajemy Twoją organizację, potem opracowujemy wymagane polityki i procedury, a na końcu pomagamy je wdrożyć i przeszkolić zespół.
Dzięki temu dokumentacja nie jest tylko na papierze, ale działa i realnie zabezpiecza firmę.
Sprawdzamy, gdzie jesteś.
Ustalamy zakres wymagań, oceniamy gotowość organizacji i identyfikujemy luki. Otrzymujesz raport, priorytety i plan działania.
Dowiedz się więcej →: Audyt NIS2 / KSCPomagamy wprowadzić zmiany.
Przygotowujemy dokumentację, wspieramy wdrażanie procedur, zarządzanie ryzykiem oraz organizację systemu bezpieczeństwa informacji.
Dowiedz się więcej →: Konsultacje wdrożeniowePrzygotowujemy ludzi.
Szkolimy zarząd i pracowników z obowiązków, odpowiedzialności i zasad postępowania w sytuacjach zagrożenia.
Dowiedz się więcej →: Szkolenia NIS2Pomagamy utrzymać zgodność.
Monitorujemy wymagania, wspieramy cykliczne przeglądy, aktualizację dokumentacji i koordynację działań związanych z cyberbezpieczeństwem.
Dowiedz się więcej →: Pełnomocnik NIS2Nie musisz korzystać ze wszystkich usług. Zakres współpracy dopasowujemy do rzeczywistych potrzeb Twojej organizacji.
Do każdego projektu angażujemy co najmniej dwóch specjalistów: audytora wiodącego ISO/IEC 27001 oraz specjalistę ds. cyberbezpieczeństwa.
Dzięki temu łączymy wiedzę prawną i doświadczenie audytowe z praktyczną oceną bezpieczeństwa systemów IT. Współpracujemy z zarządem i poszczególnymi działami, aby nasze rekomendacje były nie tylko zgodne z wymaganiami, ale również możliwe do wdrożenia w Twojej organizacji.
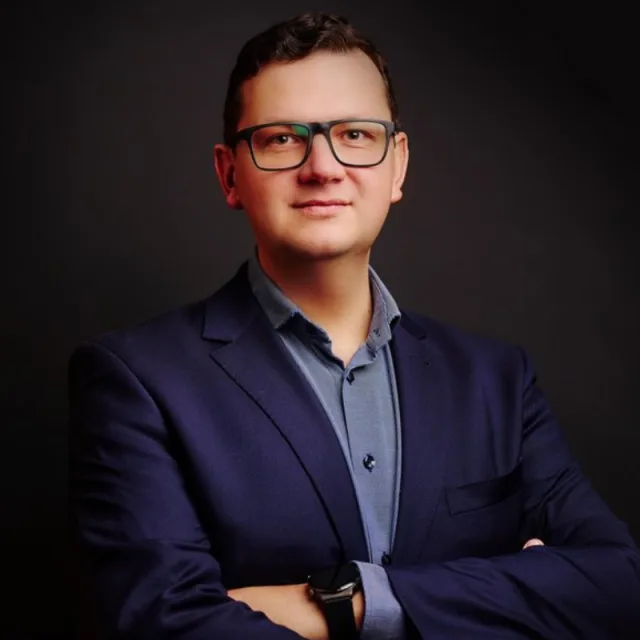
Radca prawny · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO/IEC 42001
Specjalizuje się w cyberbezpieczeństwie, zgodności regulacyjnej, NIS2, RODO oraz audytowaniu systemów zarządzania bezpieczeństwem informacji i sztuczną inteligencją.
Nr wpisu: Kt-3506
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5025
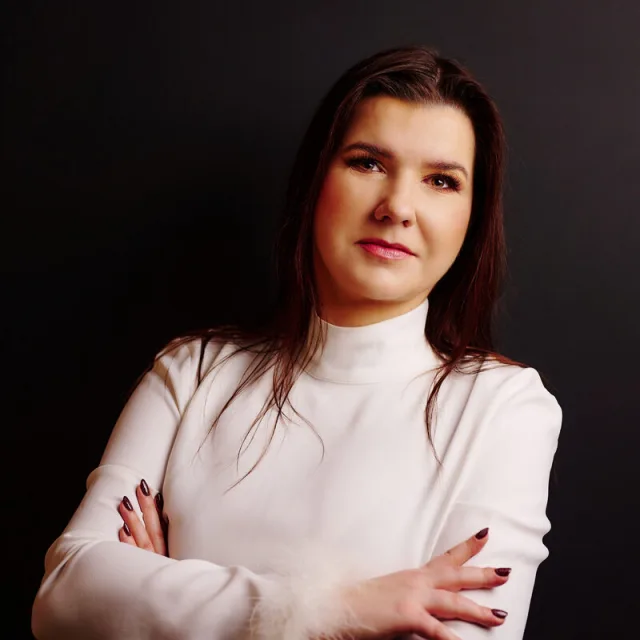
Adwokat · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO 9001
Specjalizuje się w zgodności prawnej i organizacyjnej, projektowaniu procedur bezpieczeństwa oraz audytowaniu systemów zarządzania.
Nr wpisu: KAT/ADW/2455
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5030
Prawo, audyt i bezpieczeństwo informacji – w jednym zespole.
Każda firma potrzebuje minimum: polityki ochrony danych, polityki bezpieczeństwa informacji, procedury reagowania na incydenty, polityki dostępu, rejestrów i instrukcji dla pracowników. Uzupełniamy je zgodnie z profilem działalności i systemami IT.
Tworzymy dokumentację szytą na miarę. Mamy własne wzorce, ale każdą politykę i procedurę dostosowujemy do procesów, systemów, poziomu ryzyk i struktury Twojej firmy.
Po zebraniu wszystkich niezbędnych informacji, zazwyczaj potrzebujemy 7–21 dni, w zależności od wielkości firmy, liczby procesów i zakresu regulacji (RODO, NIS2, inne wymogi).
Tak. Procedury i polityki powinny być aktualizowane:
Możemy przejąć również stałą opiekę nad aktualizacjami.
Tak. Tworzymy dokumentację, która jest zgodna z RODO, NIS2, standardami cyberbezpieczeństwa oraz wymogami klientów (np. w łańcuchu dostaw, B2B, B2G). Dokumenty są gotowe do przedstawienia podczas audytu.
Tak, ale staramy się nie dezorganizować Twojego dnia pracy. Wystarczą 1–2 spotkania oraz krótkie odpowiedzi na pytania dotyczące procesów i systemów. Resztą zajmujemy się sami.
Tak. Oprócz przygotowania dokumentacji prowadzimy wdrożenia, szkolenia i konsultacje. Pokazujemy pracownikom, jak stosować procedury i kto za co odpowiada.
Tak – właściwe procedury i polityki oraz ich stosowanie są jednym z kluczowych dowodów należytej staranności.
Brak dokumentacji i przestrzegania procedur może prowadzić do odpowiedzialności zarządu, również osobistej (zwłaszcza w kontekście NIS2).
Tak. Analizujemy umowy, polityki bezpieczeństwa dostawców, zapisy dotyczące przetwarzania danych, dostępów i odpowiedzialności, a także opracowujemy rekomendacje zmian. Zazwyczaj robimy to podczas audytu bezpieczeństwa w Twojej firmie.
Oczywiście. Możesz zamówić tylko wybrane dokumenty lub pełen pakiet – dostosowujemy zakres do Twoich potrzeb i budżetu.
Może chodzić o jedno pytanie dotyczące NIS2. Może o nowe wymagania kontrahenta. A może potrzebujesz sprawdzić, jak wygląda bezpieczeństwo całej organizacji.
Opisz krótko swoją sytuację. Sprawdzimy, w czym możemy pomóc, i skontaktujemy się z Tobą.
 Legal Check IT
Nie musisz wiedzieć, jakiej usługi potrzebujesz. Wystarczy kilka podstawowych informacji.
Zgłoszenie wysłane. Sprawdzimy, w czym możemy pomóc, i skontaktujemy się z Tobą.
Wolisz porozmawiać? Zadzwoń do nas →