+48 666 059 548 Opisz swoją sytuacjęOpisz sytuację

Wsparcie RODO – szybkie decyzje

Abonament wsparcia. Odpowiedź eksperta na bieżące pytania RODO w 2 godziny.

Zaufali nam

aba
Medica Expert Group
Medica Expert Conference
Rolnik
Silla
CBM
Temida

Kiedy „RODO – Szybkie decyzje” jest właściwym wyborem?

Ta usługa jest przeznaczona dla firm, które na co dzień:

  • obsługują klientów, pracowników lub kontrahentów,
  • dostają żądania dotyczące danych osobowych,
  • muszą szybko zdecydować, co zrobić, a czego nie robić,
  • nie chcą każdej drobnej sprawy zamieniać w audyt lub projekt prawny.

Ta usługa ma sens, jeśli:

  • w organizacji regularnie pojawiają się pytania HR lub operacyjne,
  • ktoś musi odpowiedzieć klientowi lub pracownikowi w terminie,
  • nie chcesz eskalować każdej sprawy do audytu lub projektu,
  • wiesz, że największe ryzyko nie jest w dokumentach, tylko w decyzjach.

Przykładowe sytuacje:

  • klient żąda dostępu lub usunięcia danych,
  • pracownik zgłasza „incydent”, ale nie wiadomo, czy to naruszenie,
  • trzeba odpowiedzieć na e-mail lub pismo z urzędu,
  • ktoś w firmie pyta: „czy możemy to zrobić zgodnie z RODO?”

Dla kogo jest ta usługa?

Ta usługa jest przeznaczona dla organizacji, w których RODO rozgrywa się w codziennej pracy operacyjnej, a nie tylko w dokumentacji.

Dla HR

To narzędzie ochronne – pozwala odpowiedzieć pracownikowi poprawnie i terminowo, bez ryzyka eskalacji do PIP lub UODO. W szczególności tam, gdzie:

  • regularnie pojawiają się pytania o udostępnianie danych pracowników,
  • trzeba reagować na wnioski o dostęp, usunięcie lub sprostowanie danych,
  • dochodzi do sporów z byłymi pracownikami,
  • pojawiają się wątpliwości przy:
    • rekrutacji,
    • monitoringu,
    • dokumentacji pracowniczej,
    • zgłoszeniach sygnalistów.

To właśnie w HR najczęściej zapadają szybkie decyzje, które później są oceniane przez organ nadzorczy.

Dla IOD

To wsparcie operacyjne – szybka walidacja decyzji, gdy czas i liczba spraw nie pozwalają na pełną analizę każdej sytuacji.

Usługa została zaprojektowana także jako realne wsparcie dla IOD, a nie jego zastępstwo. Sprawdza się, gdy:

  • IOD obsługuje wiele podmiotów lub jednostek,
  • liczba bieżących pytań przekracza możliwości czasowe,
  • potrzebna jest szybka walidacja decyzji, a nie kolejna analiza „od zera”,
  • IOD chce:
    • skonsultować wątpliwą sytuację,
    • potwierdzić kierunek odpowiedzi,
    • sprawdzić, czy dana sprawa wymaga eskalacji (np. do DPIA lub audytu).

To narzędzie pomocnicze dla IOD, które pozwala skupić się na nadzorze, a nie gaszeniu pożarów.
Dla menedżerów

To szybka walidacja decyzji – zanim e-mail, pismo lub polecenie służbowe stanie się problemem prawnym. Jeśli:

  • faktycznie odpowiadają na e-maile klientów lub pracowników,
  • podejmują decyzje „tu i teraz”,
  • nie chcą każdej wątpliwości zamieniać w projekt prawny,
  • ale jednocześnie nie chcą ryzykować skargi lub kary.

Dla kogo ta usługa nie jest?

„RODO – Szybkie decyzje” nie jest właściwym wyborem, jeśli:

W takich przypadkach rekomendujemy audyt lub usługę projektową.

To usługa dla tych, którzy wiedzą, że największe ryzyko RODO kryje się w codziennych decyzjach, a nie w braku polityk.

Dlaczego firmy dostają kary za „drobne uchybienia”?

Większość decyzji organów nadzorczych nie dotyczy spektakularnych wycieków danych, ale źle obsłużonych, codziennych sytuacji, takich jak:

  • niepełna odpowiedź do klienta,
  • zignorowane pismo,
  • błędna kwalifikacja incydentu,
  • brak reakcji w terminie.

To właśnie w takich momentach jedna szybka konsultacja pozwala uniknąć problemów.

Zakres usługi – co dokładnie robimy?

W ramach „RODO – Szybkie decyzje” zapewniamy:

  • bieżące odpowiedzi na krótkie pytania RODO,
  • ocenę, czy dane zdarzenie może stanowić naruszenie ochrony danych,
  • wsparcie przy obsłudze żądań osób, których dane dotyczą (art. 12⁠–⁠22),
  • weryfikację treści odpowiedzi do klientów, pracowników lub kontrahentów,
  • wskazanie minimalnych działań i dokumentacji, które należy wykonać,
  • krótkie konsultacje w sprawach bieżących (zgodnie z pakietem).

Celem usługi nie jest tworzenie dokumentów, ale pomoc w podjęciu właściwej decyzji we właściwym momencie.

Czym ta usługa nie jest?

„RODO – Szybkie decyzje” nie zastępuje:

  • audytu RODO lub cyberbezpieczeństwa,
  • pełnych opinii prawnych,
  • opracowania dokumentacji i procedur,
  • DPIA / oceny skutków,
  • reprezentacji przed organami,
  • obsługi postępowań i sporów.

Jeżeli sprawa wykracza poza bieżące wsparcie decyzyjne, rekomendujemy odrębny projekt lub inną usługę z oferty.

Od pierwszego pytania do działającego rozwiązania.

Audyt NIS2 / KSC

Sprawdzamy, gdzie jesteś.

Ustalamy zakres wymagań, oceniamy gotowość organizacji i identyfikujemy luki. Otrzymujesz raport, priorytety i plan działania.

Dowiedz się więcej: Audyt NIS2 / KSC

Konsultacje wdrożeniowe

Pomagamy wprowadzić zmiany.

Przygotowujemy dokumentację, wspieramy wdrażanie procedur, zarządzanie ryzykiem oraz organizację systemu bezpieczeństwa informacji.

Dowiedz się więcej: Konsultacje wdrożeniowe

Szkolenia NIS2

Przygotowujemy ludzi.

Szkolimy zarząd i pracowników z obowiązków, odpowiedzialności i zasad postępowania w sytuacjach zagrożenia.

Dowiedz się więcej: Szkolenia NIS2

Pełnomocnik NIS2

Pomagamy utrzymać zgodność.

Monitorujemy wymagania, wspieramy cykliczne przeglądy, aktualizację dokumentacji i koordynację działań związanych z cyberbezpieczeństwem.

Dowiedz się więcej: Pełnomocnik NIS2

Nie musisz korzystać ze wszystkich usług. Zakres współpracy dopasowujemy do rzeczywistych potrzeb Twojej organizacji.

Za naszym wsparciem RODO stoją konkretni ludzie.

Do każdego projektu angażujemy co najmniej dwóch specjalistów: audytora wiodącego ISO/IEC 27001 oraz specjalistę ds. cyberbezpieczeństwa.

Dzięki temu łączymy wiedzę prawną i doświadczenie audytowe z praktyczną oceną bezpieczeństwa systemów IT. Współpracujemy z zarządem i poszczególnymi działami, aby nasze rekomendacje były nie tylko zgodne z wymaganiami, ale również możliwe do wdrożenia w Twojej organizacji.

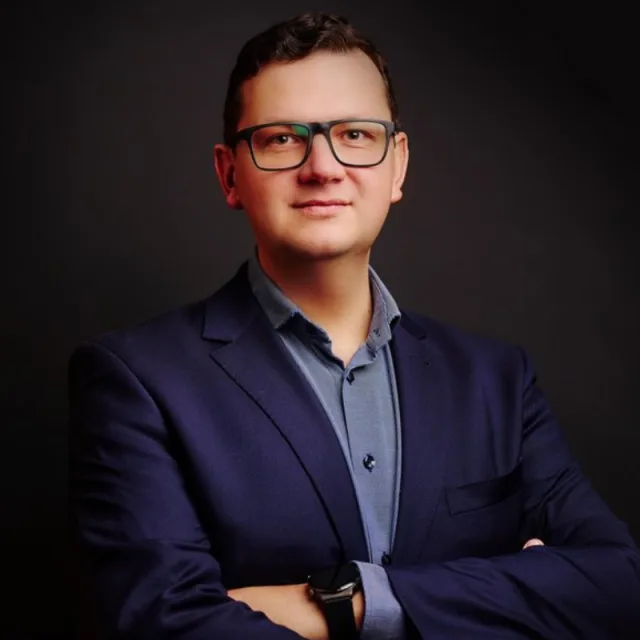
Marek Kliś

Marek Kliś

Radca prawny · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO/IEC 42001

Specjalizuje się w cyberbezpieczeństwie, zgodności regulacyjnej, NIS2, RODO oraz audytowaniu systemów zarządzania bezpieczeństwem informacji i sztuczną inteligencją.

Nr wpisu: Kt-3506
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5025

Natalia Sołtowska

Natalia Sołtowska

Adwokat · Audytor wiodący ISO/IEC 27001 · Audytor wewnętrzny ISO 9001

Specjalizuje się w zgodności prawnej i organizacyjnej, projektowaniu procedur bezpieczeństwa oraz audytowaniu systemów zarządzania.

Nr wpisu: KAT/ADW/2455
Nr rejestracyjny audytora: AC118-AWBI-20240902-C-5030

Prawo, audyt i bezpieczeństwo informacji – w jednym zespole.

Przykładowe sytuacje

Były pracownik żąda usunięcia wszystkich danych. Co musimy usunąć, a co możemy zostawić?
Kontekst
Klasyczny konflikt między prawem do usunięcia danych a obowiązkami pracodawcy (akta osobowe, ZUS, podatki, dokumentacja księgowa).
Najczęstszy błąd
Odpowiedź „nie, bo przepisy” – bez wyjaśnienia zakresu, podstaw prawnych i okresów retencji.
Ryzyko eskalacji konfliktu
Może to prowadzić do eskalacji emocji byłego pracownika, skierowania niepotrzebnych roszczeń, zawiadomienia PIP i UODO, a w konsekwencji do kontroli całej organizacji w zakresie RODO, nie tylko konkretnego wniosku.
Czy to, co się wydarzyło, to już naruszenie RODO?
Kontekst
Zdarzenia w HR i operacji: błędny adres e-mail, dostęp byłego pracownika, zagubiony dokument.
Najczęstszy błąd
Brak decyzji i brak dokumentacji „bo to drobiazg” albo zgłoszenie wszystkiego „na zapas”.
Ryzyko eskalacji konfliktu
Brak reakcji może skutkować skargą osoby, której dane dotyczą, a nadmierne zgłoszenia prowadzą do utraty wiarygodności przed organem i zwiększają ryzyko pogłębionej kontroli procesów bezpieczeństwa.
Dostaliśmy pismo z urzędu – czy to już kontrola?
Kontekst
Pierwszy kontakt z organem (UODO, PIP, inny urząd) w sprawie danych osobowych.
Najczęstszy błąd
Ignorowanie pisma, chaotyczna odpowiedź albo przekazanie sprawy „między działami” bez koordynacji.
Ryzyko eskalacji konfliktu
Nieprawidłowa lub spóźniona odpowiedź może zmienić zwykłe zapytanie w formalną kontrolę, obejmującą szerszy zakres przetwarzania danych, nie tylko pierwotny problem.
Klient żąda dostępu do danych – ile mamy czasu i co dokładnie musimy mu wysłać?
Kontekst
Jedno z najczęstszych praw osób, których dane dotyczą (art. 15 RODO).
Najczęstszy błąd
Odpowiedź niepełna („to chyba wszystko”) albo przekroczenie terminu, bo sprawa „jest skomplikowana”.
Ryzyko eskalacji konfliktu
Niepełna lub spóźniona odpowiedź bardzo często prowadzi do bezpośredniej skargi do UODO, co może skutkować kontrolą całego procesu realizacji praw osób, a nie tylko jednego wniosku.
Czy możemy odmówić usunięcia danych klienta?
Kontekst
Konflikt między interesem biznesowym a prawem do bycia zapomnianym.
Najczęstszy błąd
Automatyczna odmowa bez jasnego uzasadnienia prawnego i bez wskazania dalszych praw klienta.
Ryzyko eskalacji konfliktu
Taka odmowa często prowadzi do eskalacji sporu, skargi do organu i weryfikacji całej polityki retencji danych w firmie, a nie tylko jednego przypadku.
Czy możemy przekazać dane pracownika jego nowemu pracodawcy albo agencji?
Kontekst
Referencje, rekrutacje, zapytania „za zgodą pracownika”.
Najczęstszy błąd
Działanie „bo pracownik poprosił”, bez sprawdzenia podstawy prawnej i zakresu danych.
Ryzyko eskalacji konfliktu
Może prowadzić do zarzutów naruszenia poufności, roszczeń cywilnych oraz skargi do UODO, która rozszerza się na praktyki HR w całej organizacji.
Czy możemy użyć prywatnego maila pracownika po zakończeniu współpracy?
Kontekst
Przekierowania, dostęp do korespondencji, kontakt z klientami po odejściu pracownika.
Najczęstszy błąd
Brak ograniczeń czasowych, brak informacji dla pracownika, brak decyzji formalnej.
Ryzyko eskalacji konfliktu
Częsty punkt zapalny w sporach pracowniczych, który może prowadzić do roszczeń o naruszenie prywatności, zawiadomień do UODO i kontroli zasad monitoringu i komunikacji.
Czy możemy przetwarzać dane kandydata, który nie został zatrudniony?
Kontekst
CV „na przyszłość”, bazy kandydatów, rekrutacje ciągłe.
Najczęstszy błąd
Przechowywanie danych bez zgody albo bez określonego okresu retencji.
Ryzyko eskalacji konfliktu
Skarga jednego kandydata może uruchomić kontrolę całego procesu rekrutacyjnego, w tym klauzul informacyjnych, zgód i okresów przechowywania danych.
Czy możemy wysłać klientowi te informacje mailem, czy to już za dużo danych?
Kontekst
Obsługa klienta, reklamacje, windykacja, BOK.
Najczęstszy błąd
Brak weryfikacji adresata lub zakresu danych „bo zawsze tak robiliśmy”.
Ryzyko eskalacji konfliktu
Jedna pomyłka adresata może skutkować naruszeniem danych, skargą klienta i obowiązkiem zgłoszenia incydentu do UODO, a następnie kontrolą środków bezpieczeństwa.
Czy możemy zgłaszać każde zdarzenie „na zapas”, żeby się zabezpieczyć?
Kontekst
Reakcja organizacji po pierwszym incydencie lub skardze.
Najczęstszy błąd
Zgłaszanie wszystkiego bez analizy ryzyka i wpływu na osoby, których dane dotyczą.
Ryzyko eskalacji konfliktu
Nadmierne zgłoszenia mogą prowadzić do utraty zaufania organu, a w skrajnych przypadkach do szczegółowej kontroli całego systemu zarządzania incydentami.

Porozmawiajmy.

Może chodzić o jedno pytanie dotyczące NIS2. Może o nowe wymagania kontrahenta. A może potrzebujesz sprawdzić, jak wygląda bezpieczeństwo całej organizacji.

Opisz krótko swoją sytuację. Sprawdzimy, w czym możemy pomóc, i skontaktujemy się z Tobą.

Legal Check IT

Opisz swoją sytuację.

Nie musisz wiedzieć, jakiej usługi potrzebujesz. Wystarczy kilka podstawowych informacji.

Jak mamy się z Tobą skontaktować?

Administratorem Twoich danych jest Legal Check IT Sp. z o.o. z siedzibą w Katowicach, a dane z formularza przetwarzamy, żeby odpowiedzieć na zgłoszenie. Informacje o przetwarzaniu danych znajdziesz w Polityce prywatności. Nie przesyłaj haseł ani poufnych danych technicznych.

Wolisz porozmawiać? Zadzwoń do nas